Tháng 5/2026, Có Thể Là Bạn.
Đoàn thanh tra Bộ VHTTDL chính thức quét SME Việt từ tháng 5. 10.000 doanh nghiệp trong tầm ngắm. Đây là cách 90 ngày tới quyết định bạn ngủ ngon hay mất ngủ trong 3 năm tới.
06h47 sáng. Một cuộc gọi.
Anh Tuấn — CEO một công ty kiểm toán 80 nhân sự tại Cầu Giấy — nhấc máy. Đầu dây bên kia là kế toán trưởng, giọng run: “Anh ơi, đoàn kiểm tra đang ở sảnh. Họ có công văn…”
5 ngày sau, biên bản được lập. 62 trên 80 máy tính phát hiện Office, Foxit, WinRAR, Adobe Acrobat không có giấy phép hợp lệ.
Mức phạt đề xuất: 480 triệu đồng.
Đó chưa phải phần đau nhất.
Phần đau nhất là 72 giờ máy tính bị niêm phong để lập biên bản. Working paper của 14 hợp đồng kiểm toán đang dang dở nằm trong đó. Hợp đồng với khách FDI Nhật Bản — giá trị 1.8 tỷ — bị rút lui sau khi đối tác nghe tin. Một thành viên Big4 đang đàm phán M&A với anh Tuấn cũng tạm hoãn deal.
Tổng thiệt hại sau cùng — chưa tính phạt — hơn 2.3 tỷ đồng.
Câu chuyện trên là tổng hợp từ các vụ việc đã và đang xảy ra với SME Việt Nam. Và đây là điều bạn cần biết: nó sắp xảy ra với quy mô lớn gấp 10 lần trong 90 ngày tới.
Điều mà 95% CEO Việt chưa kịp đọc
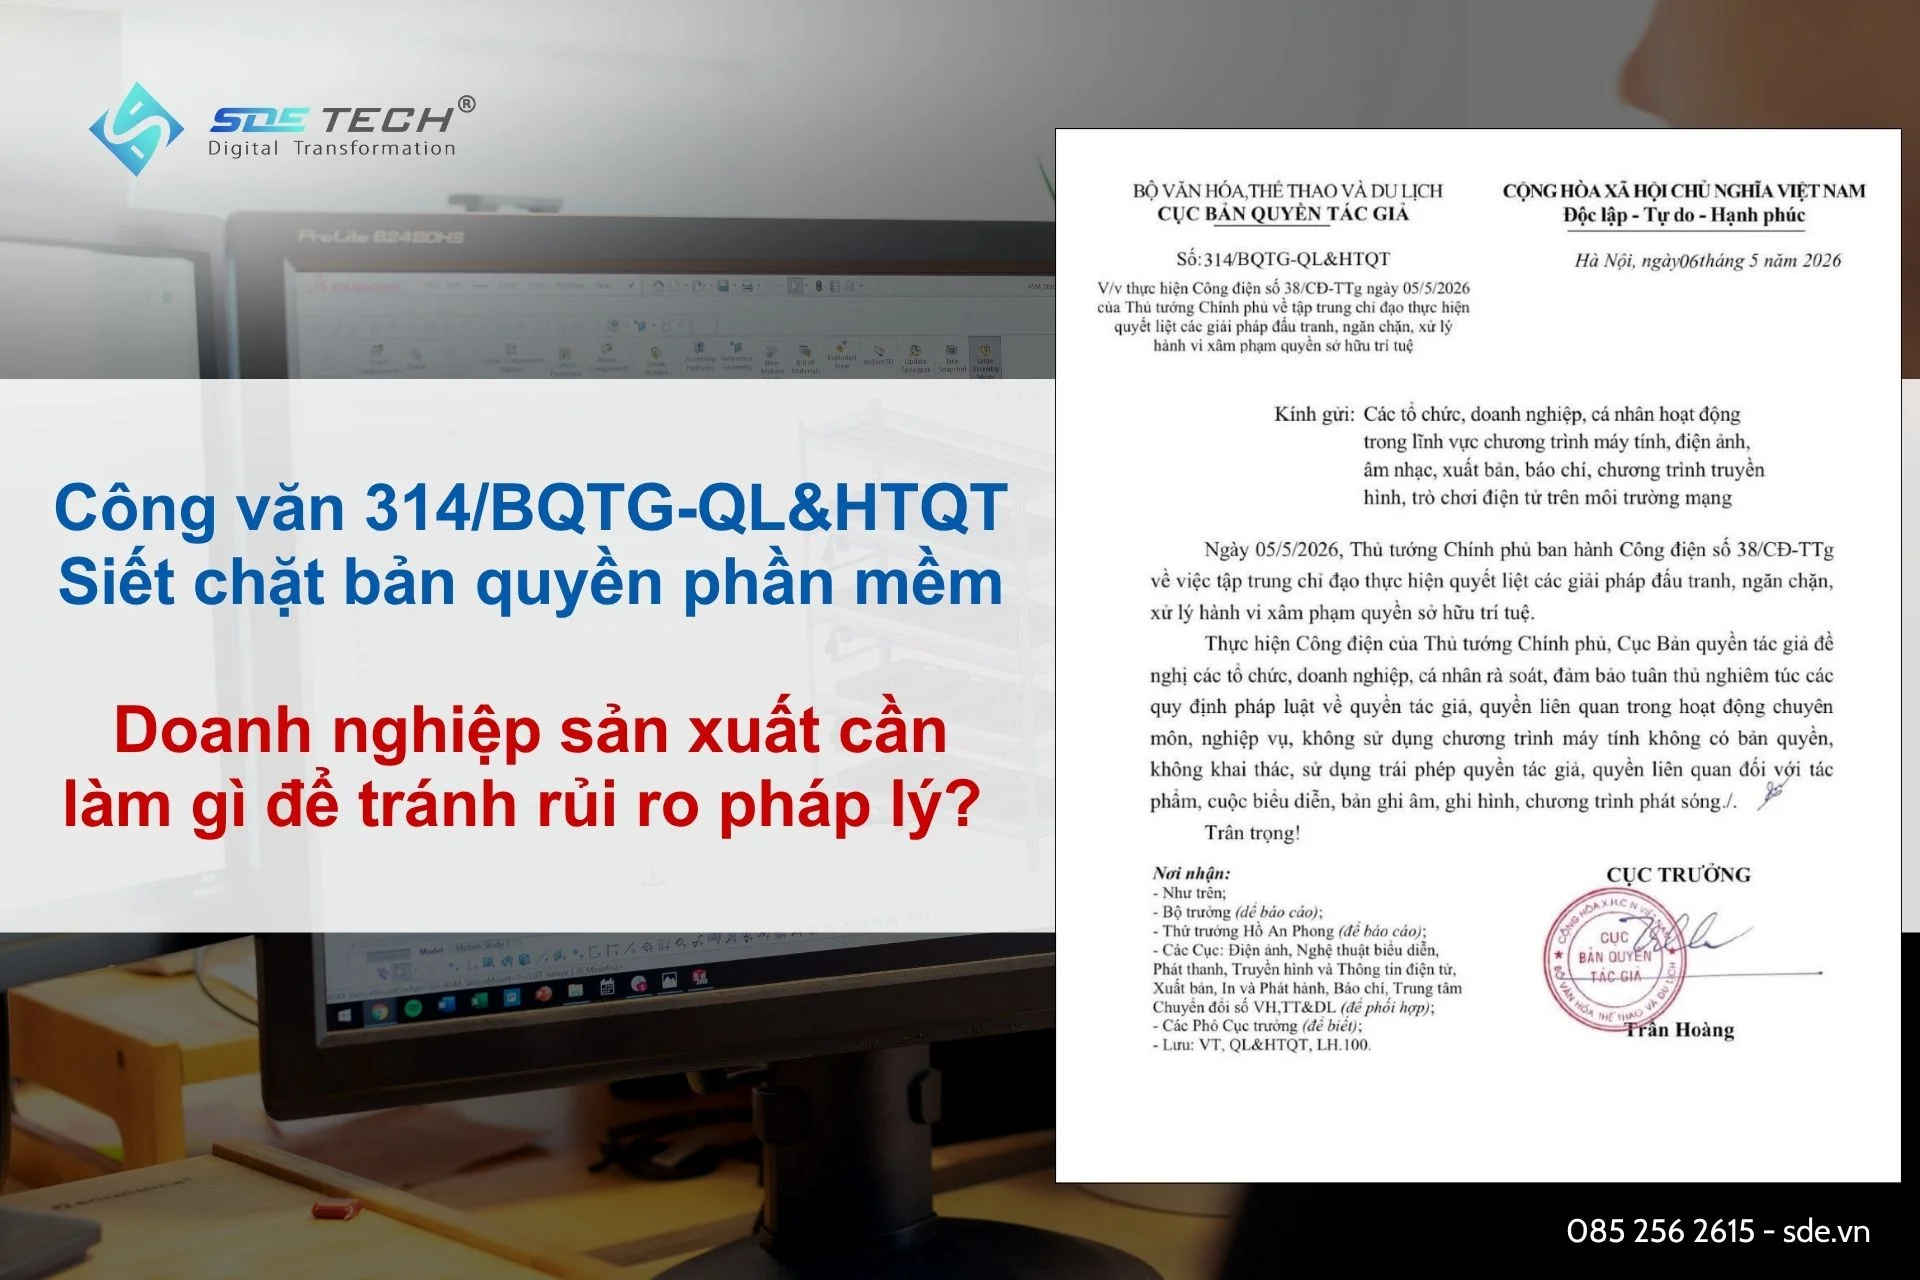
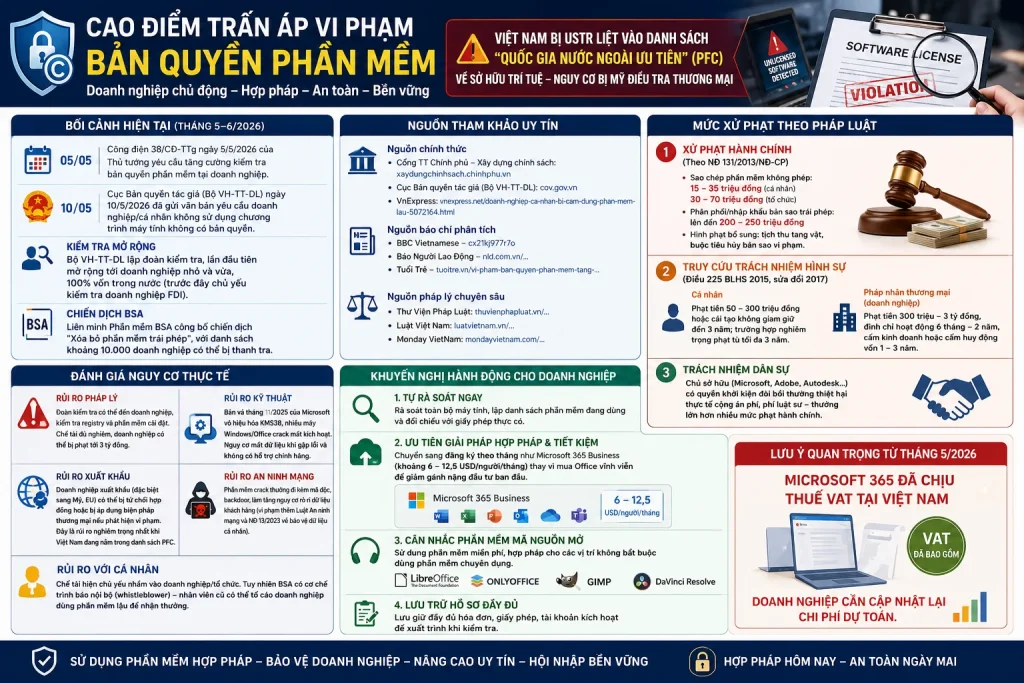
Kế hoạch 2545/2026 của Bộ Văn hóa, Thể thao và Du lịch — đã được công bố — chính thức triển khai đoàn kiểm tra doanh nghiệp sử dụng phần mềm không bản quyền từ tháng 5/2026. Đây là năm thứ 7 của chiến dịch, nhưng là năm đầu tiên quét triệt để SME 100% vốn trong nước — phân khúc trước nay vẫn “ẩn mình” sau các tập đoàn lớn.
Ước tính từ các đơn vị tư vấn bản quyền: khoảng 10.000 doanh nghiệp Việt nằm trong tầm thanh tra.
Mức phạt theo Nghị định 131/2013/NĐ-CP — đọc một lần, nhớ mãi:
- Sao chép phần mềm trái phép: 15–35 triệu, nhân đôi với tổ chức
- Phân phối, sử dụng bản sao không phép: 30–500 triệu
- Trần phạt hành chính tổ chức: 500 triệu
- Hình sự theo Điều 225 Bộ luật Hình sự: phạt tiền 300 triệu – 3 tỷ, đình chỉ pháp nhân 6–24 tháng, cá nhân điều hành cấm hành nghề
Nhưng đây mới là phần ít người nói: số tiền phạt không phải tổn thất lớn nhất.
Tổn thất lớn nhất là máy tính bị niêm phong — kéo theo:
- Hồ sơ khách hàng nằm trong tay người ngoài
- Hợp đồng đang dang dở không thể đóng
- Khách hàng FDI nghe tin và rút lui
- Đối tác M&A tạm hoãn deal
- Nhân viên giỏi bắt đầu lo lắng và rò rỉ thông tin tuyển dụng ra ngoài
Với công ty luật, kiểm toán, phòng khám, agency, BĐS đa chi nhánh — rủi ro này lớn gấp 5–10 lần con số phạt.
Câu hỏi tôi đặt cho 40 CEO trong 6 tháng qua — chưa ai trả lời được ngay
Tôi tên Hữu. Trong 6 tháng qua tôi đã ngồi với khoảng 40 CEO doanh nghiệp 30–200 nhân sự. Tôi luôn đặt cùng một câu hỏi:
“Trong 80 máy tính văn phòng của anh chị, có chính xác bao nhiêu máy đang chạy Windows bản quyền? Office bản quyền? Adobe, WinRAR, Foxit, AutoCAD bản quyền? Anh chị có một file in ra được, ký tên đóng dấu, đưa cho đoàn thanh tra trong 30 phút không?”
Câu trả lời gặp nhiều nhất: “Để em hỏi anh IT…”
Và đây chính là vấn đề.
Khi đoàn thanh tra đến, họ không gọi anh IT. Họ làm việc trực tiếp với người đại diện pháp luật. Tức là bạn.
Một bạn IT 3 năm kinh nghiệm — dù giỏi — sẽ không đủ trọng lượng để giải trình kỹ thuật trong tình huống đó. Cần một người có hộ chiếu nghề nghiệp đủ nặng, đứng cạnh CEO, dịch ngôn ngữ kỹ thuật sang ngôn ngữ pháp lý, đàm phán giảm mức phạt, ký xác nhận hiện trạng tuân thủ thay cho doanh nghiệp.
Đây không phải việc một sysadmin làm. Đây là việc của vCISO.
Vì sao tôi viết bài này — và tôi là ai để bạn nghe
Tôi là Nguyễn Tất Hữu, Founder Basan Corp. Tôi giữ chứng chỉ CRISC (Certified in Risk and Information Systems Control) của ISACA — chứng chỉ quốc tế chuyên biệt về quản trị rủi ro hệ thống thông tin. Kèm IBM Cybersecurity Analyst và ISO 31000:2018.
18 năm trước, tôi bắt đầu sự nghiệp tại VNPT/VDC. Sau đó là Phó Giám đốc kinh doanh online VTV Digital, đồng Giám đốc Chiến lược Metric.vn (nền tảng dữ liệu TMĐT số 1 Việt Nam), Giám đốc Trung tâm Nền tảng Vận hành Capital House Group.
Hai dấu mốc đáng kể với câu chuyện hôm nay:
🏦 2008 — Triển khai hệ thống IT cho Head Office ANZ Bank Hà Nội (Suncity Building, 13 Hai Bà Trưng). Lần đầu tôi học thế nào là “tuân thủ ngân hàng quốc tế”.
🏛️ 04/2025 — Đào tạo an toàn dữ liệu AI cho Báo Thanh tra — cơ quan ngôn luận của Thanh tra Chính phủ. Tôi đã được tin tưởng tại nơi yêu cầu bảo mật cao nhất Việt Nam — nơi nếu lộ một dòng dữ liệu là sự nghiệp người làm IT đi luôn.
Tôi nói thẳng điều này không phải để khoe — tôi nói vì khi đoàn thanh tra đến văn phòng bạn, người đứng cạnh bạn giải trình cần có hộ chiếu nghề đủ nặng. Không phải tờ giấy A4 in màu rồi đóng khung treo tường — mà là số hiệu chứng chỉ tra được trên hệ thống ISACA quốc tế, kèm 18 năm trận mạc đứng sau.
Basan Corp ra đời để giải đúng bài toán này: đưa năng lực vCISO/vCTO cấp tập đoàn về tầm với của SME Việt — chi phí 1/10 so với thuê CISO toàn thời gian.
90 ngày. Hai gói cấp bách. Không vẽ vời.
Tôi không bán “lộ trình chuyển đổi 24 tháng” như nhiều bên khác. Vì bạn không có 24 tháng. Bạn có khoảng 90 ngày.
Đây là hai gói duy nhất bạn cần quan tâm trong Q1/Q2/2026:
🛡️ GÓI #1 — COMPLIANCE AUDIT 5 NGÀY
Có chữ ký CRISC
Sau 5 ngày, bạn cầm trên tay điều gì?
Một bộ Báo cáo Hiện trạng Tuân thủ & Rủi ro IT dày 25–40 trang, đóng dấu Basan Corp + chữ ký cá nhân tôi kèm số hiệu CRISC (tra được trên hệ thống ISACA quốc tế), bao gồm:
- Bảng inventory chính xác từng máy tính: hệ điều hành, phiên bản, trạng thái bản quyền, danh sách phần mềm cài đặt, lỗ hổng bảo mật chưa vá
- Sơ đồ rủi ro pháp lý — phân loại máy theo mức độ phơi bày trước Nghị định 131 (đỏ/vàng/xanh), kèm ước tính mức phạt tối đa từng nhóm
- Sơ đồ kiến trúc mạng hiện tại + điểm yếu
- Lộ trình tuân thủ 12 tháng — chia 4 giai đoạn 90 ngày, ưu tiên đúng việc đúng lúc, tối ưu dòng tiền
- Bộ Q&A giả định đoàn thanh tra — 30 câu hỏi điển hình + kịch bản trả lời cho CEO và nhân sự đầu mối
Đây không phải một tờ A4 vô danh. Đây là tài liệu kỹ thuật có người chịu trách nhiệm pháp lý cùng bạn.
Triển khai 5 ngày:
- Ngày 1: Khởi động + ký NDA + cài công cụ scan (không ngắt mạng, không ảnh hưởng vận hành)
- Ngày 2–3: Inventory + phỏng vấn IT in-house + audit hợp đồng license hiện hữu
- Ngày 4: Phân tích, dựng sơ đồ rủi ro, viết báo cáo
- Ngày 5: Báo cáo trực tiếp 90 phút với CEO + ban lãnh đạo, trao tài liệu cứng + bản mềm có chữ ký số
Đầu tư: 15–25 triệu / 1 lần duy nhất. Cam kết NDA tuyệt đối.
ROI thẳng thắn: Nếu báo cáo phát hiện 1 vùng rủi ro nghiêm trọng và bạn xử lý trước khi thanh tra đến, riêng chi phí phạt tránh được (trung bình 30–150 triệu) đã gấp 5–10 lần phí audit. Chưa kể tránh được tổn thất gián đoạn — vốn lớn hơn nhiều lần.
⚙️ GÓI #2 — ACTION1 DEPLOY + TRAINING
Phần mềm Mỹ miễn phí vĩnh viễn 200 máy
Action1 — nền tảng Autonomous Endpoint Management từ Mỹ, đã được trình diễn tại Microsoft Ignite, là giải pháp duy nhất trên thị trường miễn phí vĩnh viễn full-feature cho 200 endpoint đầu tiên (không có cái bẫy “free trial 30 ngày” rồi tính phí).
So sánh chi phí phần mềm thuần (100 máy, 3 năm):
| Giải pháp | Chi phí 3 năm |
| Microsoft Intune | ~735 triệu |
| NinjaOne | ~320 triệu |
| ManageEngine | ~122 triệu |
| Active Directory + GPO | ~125 triệu license + máy chủ + sysadmin |
| Action1 (qua Basan) | 0 đồng |
Bạn không trả tiền license. Bạn trả tiền cho công sức triển khai và năng lực chuyên môn — đúng chỗ nên trả.
Sau 3–5 ngày triển khai, bạn có:
- Toàn bộ máy trạm + máy chủ (≤200 máy) kết nối vào một dashboard duy nhất
- Vá tự động Windows OS + 600+ ứng dụng third-party (Chrome, Edge, Zoom, Teams, Adobe Reader, Foxit, WinRAR, Java, .NET, Office, AutoCAD…) — bịt 80% lỗ hổng zero-day mà ransomware đang khai thác tại Việt Nam
- Lịch vá thông minh — chia nhóm máy, vá theo ca đêm, rollback tự động nếu lỗi, không gián đoạn giờ làm
- Dashboard Compliance Report — xuất PDF báo cáo phần mềm + trạng thái vá lỗi sẵn sàng cho thanh tra trong 60 giây
- Remote access an toàn — IT in-house hỗ trợ nhân viên từ xa, không cần TeamViewer/AnyDesk lậu (vốn cũng là rủi ro pháp lý)
- 1 buổi đào tạo 4 giờ cho đội IT in-house
Đầu tư: 25–40 triệu / 1 lần duy nhất. Bao gồm tài liệu vận hành tiếng Việt + 30 ngày hỗ trợ qua Zalo/email sau bàn giao.
🎁 COMBO CẤP BÁCH — Cho CEO Quyết Nhanh
Đặt cả hai gói trong cùng hợp đồng trước 31/03/2026:
| Quy mô | Giá lẻ | Giá combo | Tiết kiệm |
| ≤50 máy | 40 triệu | 35 triệu | 5tr |
| 50–100 máy | 52 triệu | 45 triệu | 7tr |
| 100–200 máy | 65 triệu | 55 triệu | 10tr |
Thời gian triển khai gộp: 8–10 ngày làm việc.
Sau combo, bạn có thể tự vận hành. Basan không ép subscription kéo dài. Nếu sau này muốn nâng cấp lên gói vCTO/vCISO managed 25–60tr/tháng, bạn quyết định trên cơ sở giá trị thực — không phải vì bị khóa cứng vendor.
Sự thật mà các đại lý phần mềm không bao giờ nói với bạn
Có nhiều bên đang chào “giải pháp bản quyền”. Họ bán license Microsoft. Họ bán license Kaspersky. Đó là việc cần thiết, và bạn nên có một đại lý uy tín đồng hành.
Nhưng đây là điều họ không nói:
License phần mềm chỉ giải quyết được 30% bài toán tuân thủ.
70% còn lại là:
- Bạn có biết chính xác mình đang sở hữu cái gì không?
- Bạn có chứng minh được điều đó trên giấy không?
- Bạn có người chịu trách nhiệm cùng khi tình huống xấu xảy ra không?
- Bạn có hệ thống tự động duy trì trạng thái tuân thủ trong 12 tháng tới không?
Đây là 70% Basan giải. Đây là chỗ tôi đặt 18 năm sự nghiệp + chứng chỉ CRISC + uy tín cá nhân lên bàn cân cùng bạn.
3 lựa chọn cho CEO — sau khi đọc xong bài này
🔥 Lựa chọn 1 — Đã sẵn sàng quyết:
Inbox/gọi đặt lịch khởi động Compliance Audit. Ngày 1 có thể bắt đầu trong 5 ngày làm việc kể từ lúc ký hợp đồng.
🤔 Lựa chọn 2 — Cần hiểu thêm:
Đặt lịch cuộc gọi 60 phút miễn phí với tôi. Không bán hàng, không cam kết. Tôi sẽ đặt 12 câu hỏi chẩn đoán, sau đó đưa bạn 3 việc cần làm ngay trong 30 ngày — bất kể bạn có chọn Basan hay không.
👀 Lựa chọn 3 — Muốn quan sát đã:
Lưu bài viết này. Theo dõi itngon.com. Khi tháng 4/2026 đến và những vụ phạt đầu tiên xuất hiện trên báo, bạn sẽ biết tìm ai.
Tôi viết bài này không phải để dọa. Tôi viết vì tôi đã ở vị trí phải giải trình kỹ thuật trước cấp quản lý nhà nước. Tôi biết cảm giác đứng đó mà không có ai đứng cạnh là như thế nào.
Tôi không muốn các CEO Việt phải trải nghiệm điều đó một mình.
90 ngày. Không nhiều, nhưng đủ — nếu bắt đầu hôm nay.
Nguyễn Tất Hữu
Founder Basan Corp — IT Ngon
CRISC (ISACA) · IBM Cybersecurity Analyst · ISO 31000:2018 · MBA Bách Khoa Hà Nội
📞 Hotline đặt lịch: [số điện thoại]
✉️ Email: [email]
🔗 linkedin.com/in/nguyentathuu
Đã đồng hành: Báo Thanh tra (Thanh tra Chính phủ), Bộ Công Thương, Phú Lộc Group, MSH Group, Megan Holdings, Thang Long Law Firm, EduPath và 15+ tổ chức khác.
“Chúng tôi không bán phần mềm. Chúng tôi bán sự an tâm — và lợi thế cạnh tranh không thể sao chép.”
📎 Tham khảo pháp lý: Nghị định 131/2013/NĐ-CP · Bộ luật Hình sự 2015 Điều 225 · Kế hoạch 2545/2026 Bộ VHTTDL · Công văn 314/BQTG-QL&HTQT 2026